Informe APT de ESET Research:
ESET detecta campañas de espionaje chino en Venezuela y ataques a empresas de IA en Corea del Sur
ESET Research publica su último Informe de Actividad APT, correspondiente al periodo comprendido entre octubre de 2025 y marzo de 2026
Los grupos alineados con China mantuvieron una intensa actividad en regiones geopolíticas clave como Venezuela, Siria y los estados del Golfo, con operaciones dirigidas contra sectores marítimos y energéticos, organismos gubernamentales y una empresa de robótica e IA en Corea del Sur
Una empresa de defensa de Emiratos Árabes Unidos fue víctima de un ciberataque, mientras que usuarios de habla árabe fueron objetivo de spyware para Android, posiblemente dirigido a periodistas
Los actores alineados con Rusia continuaron centrando gran parte de su actividad en Ucrania
Bratislava, Montreal, 28 de mayo de 2026 – ESET Research ha publicado su último Informe de Actividad APT, en el que analiza las operaciones llevadas a cabo por distintos grupos APT entre octubre de 2025 y marzo de 2026. Durante este periodo, los actores vinculados a China mantuvieron una elevada actividad a escala global, desarrollando campañas de espionaje marcadas en gran medida por el contexto geopolítico y por los intereses económicos y estratégicos de Pekín.
Tras la operación militar de Estados Unidos en Venezuela y en medio de la inestabilidad persistente en la región del Golfo, ESET detectó indicios de que varios grupos alineados con China estaban siendo movilizados para reforzar la capacidad de Pekín de monitorizar acontecimientos marítimos, energéticos y políticos en el extranjero. En paralelo, Andariel, grupo vinculado a Corea del Norte, atacó a una empresa aparentemente relacionada con la industria de la energía nuclear.
China amplía sus operaciones de espionaje en regiones estratégicas
FamousSparrow, grupo alineado con China, atacó a una entidad gubernamental venezolana relacionada con asuntos marítimos, probablemente con el objetivo de supervisar la resiliencia de los envíos de petróleo tras la intervención estadounidense. ESET también identificó actividad de SteppeDriver, otro grupo APT vinculado a China, que comprometió una red gubernamental siria. Esta actividad podría responder tanto al interés comercial chino en los proyectos de reconstrucción de Siria como a las preocupaciones de seguridad relacionadas con la presencia de combatientes uigures en el país.
Asimismo, la familia de malware SPAWN, operada por UNC5221, atacó entidades gubernamentales en Camboya y Panamá, además de una empresa de inteligencia artificial y robótica en Corea del Sur. Según ESET, este interés por Corea del Sur encaja con la apuesta estratégica de Pekín por tecnologías prioritarias dentro de la política industrial Made in China 2025.
“En Asia, las campañas se centraron principalmente en organismos gubernamentales, industrias estratégicas y sectores tecnológicos avanzados. En Oriente Medio, Israel continuó siendo el principal foco de las actividades vinculadas a Irán, con ataques dirigidos tanto a organizaciones afectadas por intrusiones de espionaje como a fabricantes de dispositivos impactados por herramientas destructivas”, explica Jean-Ian Boutin, Director de Threat Research en ESET.
Oriente Medio: Irán, hacktivismo y ataques destructivos
La guerra en Irán iniciada a finales de febrero de 2026 marcó buena parte de la actividad de los grupos alineados con Teherán durante este periodo. Paradójicamente, el conflicto coincidió con un descenso de la actividad de grupos APT iraníes ya consolidados dentro de la telemetría de ESET, probablemente debido a las restricciones de internet impuestas por el régimen iraní, que dificultaron su operativa.
Al mismo tiempo, este escenario parece haber favorecido la movilización de actores proxy y grupos hacktivistas dirigidos contra Israel, Estados Unidos y otros países considerados hostiles por Teherán. ESET Research también documentó un incremento inusual de ataques contra objetivos israelíes que no pudo atribuir con certeza a grupos conocidos previamente. Dos clústeres de actividad no atribuidos – Rusty Boots y MoKhargosh – demostraron capacidades tanto de espionaje como destructivas, incluyendo el despliegue de malware de borrado de datos tipo bootkit, mientras mantenían herramientas destructivas preparadas para futuros ataques.
Spyware, ataques dirigidos a periodistas y foco en criptomonedas y tecnología nuclear
ESET Research también detectó el compromiso de una empresa de defensa en Emiratos Árabes Unidos, así como campañas dirigidas contra usuarios de habla árabe mediante spyware para Android. La operación podría haber estado dirigida a periodistas o especialistas en inteligencia de fuentes abiertas (OSINT), ya que el nombre del canal de Telegram utilizado por los atacantes parecía inspirado en Live Universal Awareness Map (Liveuamap), una conocida plataforma OSINT dedicada a mapear incidentes militares a nivel global.
Por su parte, los actores alineados con Corea del Norte continuaron activos en distintos frentes. Diversos grupos siguieron atacando a desarrolladores y al ecosistema de criptomonedas mediante campañas de ingeniería social capaces de generar beneficios económicos directos y facilitar ataques a cadenas de suministro de software.
ESET también identificó la reaparición de Andariel en Corea del Sur. El grupo desplegó TigerRAT e intentó propagar el ransomware Rook dentro de una empresa de ingeniería que aparentemente fabrica equipos relacionados con el manejo de hidrógeno líquido y la industria nuclear, tecnologías de especial interés para las ambiciones balísticas y nucleares de Pyongyang.
Rusia intensifica los ataques contra Ucrania y su ecosistema defensivo
En paralelo, los actores alineados con Rusia continuaron centrando sus operaciones en Ucrania y en entidades vinculadas a los esfuerzos defensivos del país. Sednit desplegó los implantes Covenant y BeardShell contra personal militar ucraniano, fabricantes de drones y organizaciones dedicadas a la investigación y desarrollo de este tipo de tecnología, además de atacar empresas logísticas y de transporte fuera de Ucrania.
Sandworm intensificó además su actividad destructiva durante el invierno, desplegando nuevos malware de borrado de datos contra objetivos gubernamentales y empresas privadas en Ucrania. Entre los incidentes más relevantes destaca un ataque registrado en diciembre de 2025 contra una empresa energética polaca, atribuido por ESET a Sandworm con un nivel medio de confianza.
Las soluciones de seguridad de ESET protegen a sus clientes frente a las actividades maliciosas descritas en este informe. La información compartida se basa principalmente en datos propios de telemetría de ESET y ha sido verificada por los investigadores de la compañía, que elaboran informes técnicos detallados y actualizaciones periódicas sobre la actividad de grupos APT específicos. Estos análisis de inteligencia de amenazas, conocidos como ESET APT Reports, ayudan a organizaciones encargadas de proteger a ciudadanos, infraestructuras críticas y activos de alto valor frente a ciberataques criminales y patrocinados por estados.
Más información sobre los ESET APT Reports, que ofrecen inteligencia de amenazas estratégica, táctica y accionable, está disponible en los servicios ofrecidos por ESET Threat Intelligence.
Para conocer más detalles sobre la actividad de los grupos APT mencionados y otros actores, puede consultarse el informe completo “Conflict-informed espionage: Monitoring oil shipments, targeting drone makers” en WeLiveSecurity.com. ESET Research también comparte sus últimas investigaciones y novedades a través de X, BlueSky y Mastodon.
Países y sectores objetivo
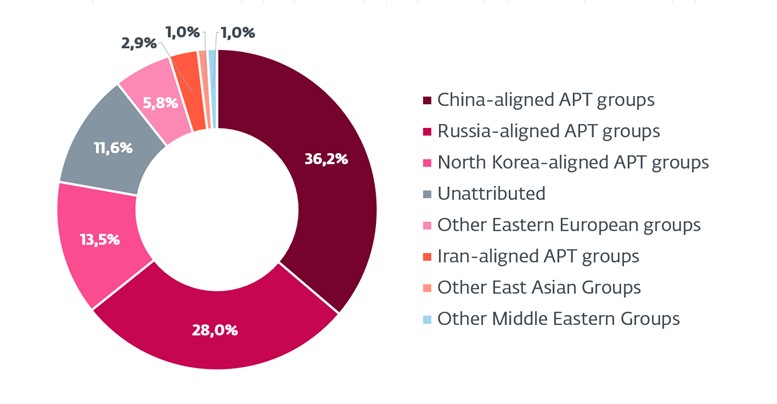
Origen de los ataques
Acerca de ESET:
Con presencia en más de 178 países y más de 1.000 millones de usuarios protegidos, ESET es la mayor compañía de soluciones de seguridad con sede en la Unión Europea. La empresa ha desarrollado software de seguridad multipremiado desde 1987. Su amplia cartera de productos abarca todas las plataformas y ofrece a empresas y usuarios finales de todo el mundo el equilibrio perfecto entre velocidad, detección y facilidad de uso. Tiene oficinas en Bratislava, San Diego, Singapur y Buenos Aires. En España, Ontinet.com, con una red de más de 6.000 partners, es el representante y distribuidor oficial de los productos ESET y sus alianzas tecnológicas.